123cha:提供安全、无毒的游戏、软件资源下载!
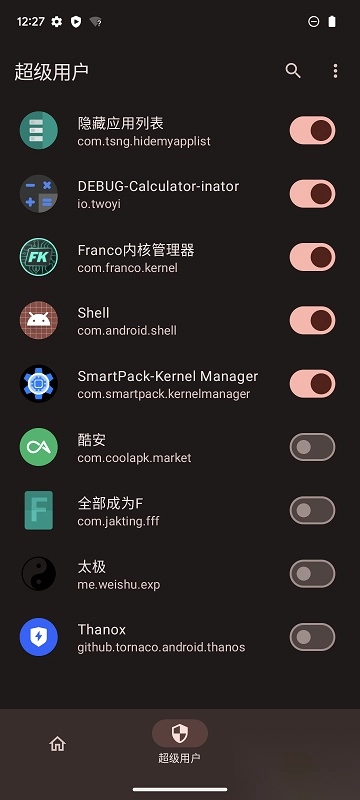
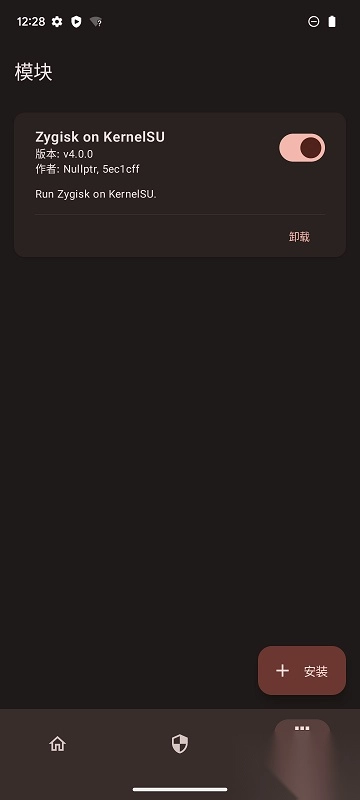
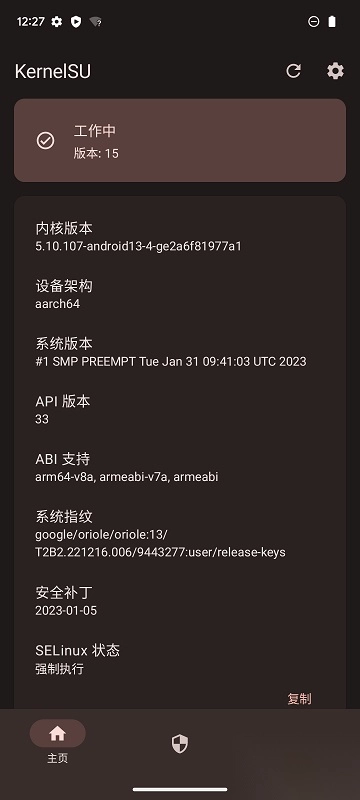
KernelSU这款面向安卓设备打造的权限管控工具,核心作用是为使用者提供便捷的系统最高权限获取通道,免去了传统root方案里繁琐复杂的操作步骤。依托它打理安卓底层系统的各类配置门槛大幅降低,全程操作流畅得和日常玩休闲小游戏差不多,各类个性化定制功能可以随心调用,针对系统底层的调优作用十分突出。不仅如此,它还支持用户卸载那些出厂预装、默默占用大量运行内存的无用系统应用,清理完成后设备的运行流畅度会得到立竿见影的提升,整机的可玩性得到显著拓展,综合性能表现也会跃升到更高层级。有相关需求或是对这类系统工具有兴趣的朋友,不妨前往kk站点亲身尝试体验一番。
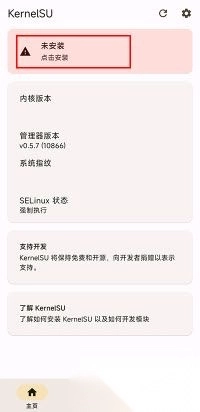
先前往kk站获取KernelSu并完成安装操作,接着启动这一应用工具,此时对应的安装界面上会明确显示出【未安装】的提示标识。
方案一:借助第三方定制化恢复工具(典型代表如TWRP)来完成刷入部署操作
1.前往KernelSU的官方版本发布专区,挑选与你当前手机系统版本完全兼容、且文件命名以AnyKernel3作为起始标识的ZIP格式卡刷压缩包。
3.先对手机执行重启操作,随后引导设备进入TWRP恢复模式。
3.借助adb调试工具,把命名为AnyKernel3-.zip的内核相关压缩包文件传输到移动设备的共享存储/sdcard路径下。完成传输操作之后,你既可以进入TWRP触屏交互界面手动点选对应文件执行刷入操作,也能直接运行adb sideload AnyKernel-.zip这条命令来一键完成内核的刷入流程。
第二种实现路径:通过第三方内核刷写类应用(典型代表如 Franco 内核管理器)完成对应安装操作
事先有一点必须明确告知:你手里的移动设备得提前完成了root权限的解锁操作才行。举两个常见的适用场景:要么你已经通过刷入Magisk框架的方式拿到了完整的root权限,要么你此前就装过KernelSU的早期版本,现在打算把它更新替换成别的版本;要是你的设备到现在还没解锁root权限的话,这套操作路径就走不通了,你得去试试别的可行方案。
1. AnyKernel3 基于AnyKernel3框架打包的刷机镜像文件;具体操作流程可以对照自定义修复安装板块里的对应说明内容来执行。
2.启动用于内核烧录的专属应用程序,借助预先准备好的AnyKernel3刷入压缩包完成内核的植入流程。
方案三:借助KernelSU官方分发的boot镜像文件,使用fastboot线刷工具完成刷入操作
采用这一操作方案,你的设备完全不需要预装TWRP第三方恢复工具,也不用提前给手机获取root最高管理权限,哪怕你是第一次着手部署KernelSU也完全适配。
1.定位并获取与设备硬件完全兼容的boot镜像文件
请从 GitHub 的正式发布板块中获取 boot.img 文件,一定要选用和当前设备固件版本完全匹配的对应版本的 boot.img。
2.把boot.img镜像文件刷写进目标设备
借助adb工具完成设备的连接操作,之后输入adb reboot bootloader命令来让设备切换至fastboot模式状态,接下来就可以使用下面给出的相关指令来完成KernelSU的刷入流程:
通过fastboot线刷模式执行boot分区的镜像写入操作,具体指令为向boot分区刷入boot.img镜像文件
方案四:对boot.img文件执行手动调整操作,完成相关改动后再执行刷入流程
该功能依托两款不同的应用程序来完成落地执行。
安卓镜像处理工具包
Magisk
在实际使用场景中,Android-Image-Kitchen 这款工具的运行环境定位在个人电脑平台,而 Magisk 相关操作则需要依托移动端的安卓设备来协同完成。
提取对应移动设备的官方原版boot镜像文件;你也可以直接通过该数码产品的品牌官方渠道下载得到这份核心固件文件。
这是一份由KernelSU官方适配生成的AnyKernel3压缩安装包,完全契合你当前所用设备的内核模块接口版本,要是你还不清楚该文件的获取路径,可以参照第三方Recovery环境下的刷入操作指引来拿到对应资源。
把AnyKernel3格式的压缩包解压开,从中提取出名为Image的文件,该文件就是KernelSU对应的内核主体文件。
可以借助Android端图像处理工具Image-Kitchen来开展相关操作
1.把 Android-Image-Kitchen 工具包下载到个人电脑本地设备当中
2.把原厂提取的boot.img镜像文件直接放到Android-Image-Kitchen工具的主目录下即可。
3.定位到Android-Image-Kitchen项目的根目录路径后,运行unpackimg.sh脚本并传入boot.img作为参数,该指令会自动完成boot.img镜像文件的解压操作,执行完毕后你就能得到一批拆分后的相关文件。
4.找到boot.img-kernel文件夹路径下的split_img子目录,把其中原有内容替换成你提前从AnyKernel3资源包里解压导出的Image镜像文件,这里要特别留意必须把该镜像的文件名修改为boot.img-kernel才能完成后续操作。
5.定位到Android-Image-Kitchen项目的根文件夹路径后,运行上级目录中的repackimg.sh脚本指令;操作完成后会自动生成一个全新命名为image-new.img的镜像文件;后续借助fastboot工具把该定制后的boot镜像刷入移动设备,具体操作流程可以参照前一章的相关说明内容。
借助 magiskboot 工具
1.获取当前发布的Magisk正式迭代版本
2.把名称格式为Magisk-*.apk的安装包文件改名为Magisk-vesion.zip格式的压缩包,之后对该文件执行解压操作。
3.借助安卓调试桥工具,把位于Magisk 25.2版本安装包内arm64-v8a架构目录下的libmagiskboot.so动态链接库文件传输到你手中的目标设备当中:
adb 传输 Magisk 25.2 版本安装包内 arm64-v8a 架构目录下的 libmagiskboot.so 文件 到设备端本地临时存储路径 /data/local/tmp/magiskboot
4.把AnyKernel3工具包内自带的boot镜像文件与核心镜像文件传输上传到你所使用的终端设备当中。
5.启动adb shell交互环境,跳转至/data/local/tmp/路径下,随后运行chmod +x magiskboot指令。
6.启动adb shell交互环境后导航到/data/local/tmp/路径下,运行./magiskboot unpack boot.img这条指令对boot.img镜像文件进行解包操作,完成后会自动生成名为kernel的文件,该文件就是设备搭载的官方原厂内核文件。
7.完成内核文件的替换操作,把指定的Image文件覆盖命名为kernel文件:mv -f Image kernel
8.运行./magiskboot repack boot.img指令来完成boot镜像的重新封装操作,操作完成后会自动生成名为new-boot.img的全新镜像文件,后续可借助fastboot工具把该镜像文件刷入目标设备中。
全部操作走完KernelSu的刷入流程后,点击启动该应用,跳转出的安装界面直接标注出「当前暂不兼容」的提示。
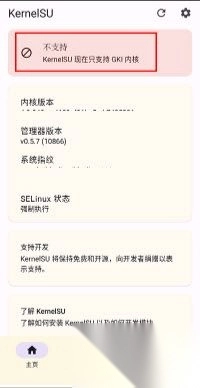
碰到这类状况,你完全可以二选一推进处理:要么亲自走一遍手动编译流程,把核心内核模块直接整合到不符合通用内核镜像规范的源码体系内,之后照着前文给出的操作步骤完成刷写;要么就静待其他资深开发爱好者专门针对这款设备推出对应的适配版本。
1、打造设备底层核心运行框架
完成内核源代码的同步操作:
这属于一类能够对构建过程实现唯一指向性锁定的清单类文档,依托这份清单资源,你完全能够开展结果可复现、流程可预判的标准化构建操作。建议你直接从通用核心镜像(GKI)的官方发布渠道中导出对应的构建清单文档。
2、构建内核镜像
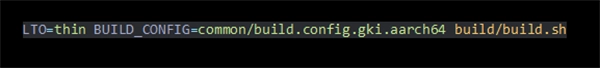
举个场景,假设当前的目标是完成aarch64架构对应的内核镜像的编译搭建操作:

务必记得在配置环节加入LTO=thin这一参数设置,要是遗漏了这一步,一旦你所用的设备运行内存达不到24GB的阈值,后续的编译构建流程就有很大概率出现异常终止的问题。
自安卓13版本正式推出后,系统内核的编译工作就切换为通过bazel这套构建工具来完成了。

3、基于KernelSU框架完成内核的定制化编译搭建
只要你已经具备顺利完成内核编译的能力,那编译生成KernelSU的过程根本不会有什么难度,你只需要结合自身的实际使用诉求,跳转至内核源码的根目录路径下,从下述几条指令里挑选适配自己需求的某一条执行运行即可。
当前标签(正式可用版本)

主分支(迭代开发版本)
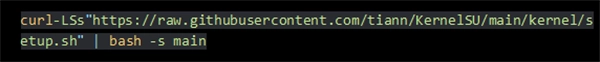
选定版本标记(例如v0.5.2这类标识)
接下来完成内核的重新编译流程,最终就能得到集成了KernelSU功能的专属内核镜像文件!

搭载 KernelSU 框架的模块生态里,有没有办法实现和 Xposed 框架同类的效果?
后续这类模块的核心运行环境将部署在内核层级,可Xposed相关功能体系本身归属于用户空间范畴,二者所处的运行域完全隔离,不存在直接复刻实现原生Xposed能力的可行路径。站在当前已落地的技术方案维度评估,依托ptrace进程注入框架开发的相关技术路径,已经可以覆盖相当一部分Xposed的典型能力,市面上诸如少阴这类应用就是该类技术落地的代表性产物。但如果把视角拉长到长期技术演进方向,后续大概率会诞生综合表现远优于现有ptrace方案的更成熟、资源占用更低的替代技术路线。
能否实现root权限状态的完全隐匿?
目前该领域尚未形成统一的确定性结论。不过站在理论研究的视角展开对比就能发现,和普通上层应用相比,运行在内核态的核心模块拥有更高的权限等级,完全可以实现对上层应用的信息隐藏操作。举个实际场景的例子,内核层面可以做到对全部系统调用链路的完整拦截,这一机制恰恰是实现root权限状态隐匿的核心核心技术路径。
最大的优势是什么?
支持面向内核层级的钩子接入通道,依托该通道可以对内核空间内绝大多数的函数执行截获处理。典型场景包括对系统调用链路做拦截,针对openat、inotify这类调用规则执行筛选校验。这类运行在内核层面的钩子机制,理论上可以覆盖系统内全部进程的管控需求,唯一的例外场景是管控对象本身也持有最高权限的root身份进程。
支持哪些设备?
只有搭载5.10及以上版本内核的设备能够获得适配支持,所有运行更低版本内核的设备都被排除在当前的兼容清单之外。后续不排除借助静态二进制插桩技术,把这套适配方案向下迁移适配到更早的旧版内核体系中,不过该设想能否落地,完全要看有没有相关领域的从业者牵头推进对应的研发工作。
与传统的 ROOT 有何区别?
KernelSU 的核心运作载体是内核运行环境,反观大家熟知的传统ROOT类方案,比如业内广泛使用的Magisk,它的实际执行层级则落在用户运行空间范畴内。
是否可以搭载与Magisk同类的扩展模块机制?
KernelSU 后续会推出专属的模块相关特性,不过这套机制和 Magisk 现有的模块体系不会完全一致。该项目会开放面向内核层面的模块对接标准,目前敲定的模块核心定位是把各类代码、脚本资源直接投递到内核运行空间执行,走的完全不是 Magisk 依托文件系统叠加层实现能力的技术路线。当然换个角度从底层逻辑的可行性层面推演,要是后续想在这套框架之上额外拓展出文件系统叠加层的相关能力,也不存在无法突破的底层障碍。
9.6分
KernelSU最新版
实用工具 / 8.12MB 2026-10-31更新伊瑟艾莉尔角色强度全面剖析!
7月5日将通过直播发布《刀剑神域》新游戏及同步推广的动画内容,整场直播时长为110分钟!
以撒的结合重生隐藏房间查找指南!
《赛马娘》全球巡演地点确定 将在美英韩日四地举办!
镭明闪击塔尼娅:角色培养完全指南!
命运圣契洛基技能效果的全面解读!
关于黑色四叶草魔法帝之道莱亚的技能说明!
剑星纳米服纯白季风获取方法!
《北斗神拳》等身大健次郎黄金雕像发布 4400万日元打造镇宅珍品!
满庭芳宋上繁华科技研发方向推荐!